
 12
Содержание
- Что такое Claude Cowork и какую задачу он закрывает
- Архитектура Cowork и два контура исполнения
- Облачная сессия и обязательный прокси
- Локальная сессия и виртуальная машина
- Как Cowork доводит задачу до результата
- Чем расширяется Cowork
- Наблюдаемость Cowork через OpenTelemetry
- Границы доверия и подводные камни
- Когда Cowork уместен, а когда нет
- Заключение
- Референсные ссылки
Claude Cowork (Cowork) это агентная рабочая среда компании Anthropic, в которой Claude сам доводит многошаговую задачу до готового результата, а не отвечает репликой на реплику. Пользователь описывает нужный итог, а агент раскладывает его на шаги. Дальше он читает и пишет файлы в подключённых папках, ходит в подключённые сервисы и отдаёт готовый документ, таблицу или отчёт. Под капотом та же агентная архитектура, что и в Claude Code, только без терминала и без git.
Что такое Claude Cowork и какую задачу он закрывает
Cowork относится к классу агентных рабочих сред (agentic workspace). От чат-ассистента его отличает не качество ответа, а режим работы. Чат отдаёт текст, который человек потом руками переносит в файлы. Агентная среда сама создаёт и правит файлы, запускает код в песочнице и возвращается к пользователю уже с результатом.
Anthropic целится в задачи, которые долгие, но не сложные технически. Разобрать выгрузку из трёх систем. Свести показатели в таблицу с рабочими формулами. Собрать обзор по двадцати документам или навести порядок в папке проекта. Аудитория заявлена шире разработчиков: аналитики, юристы, финансисты, исследователи.
Продукт вырос из подразделения Anthropic Labs, которое обкатывает экспериментальные вещи на ранних пользователях. Cowork вышел исследовательским превью 12 января 2026 года, только на macOS и только для плана Max. В феврале добавились маркетплейс плагинов и повторяющиеся задачи по расписанию. Общедоступной на macOS и Windows среда стала 9 апреля 2026 года. 7 июля вышли веб и мобильные версии, пока в бете и сначала только для плана Max. Десктоп доступен на всех платных планах, это Pro, Max, Team и Enterprise.
Архитектура Cowork и два контура исполнения
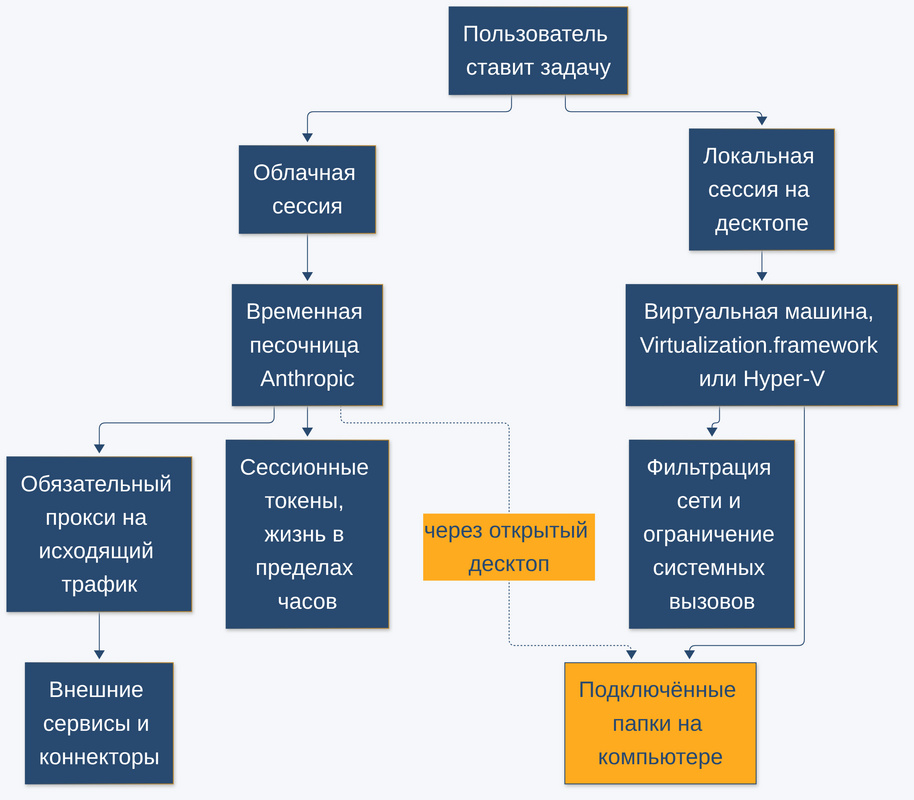
Главный вопрос к любому агенту звучит так: где именно выполняется его код и что он оттуда видит. У Cowork ответов два, потому что контура исполнения тоже два, и путать их не стоит.
Облачная сессия и обязательный прокси
В облачном варианте агентный цикл и выполнение кода живут во временной изолированной песочнице на инфраструктуре Anthropic. Каждая сессия получает свою песочницу (sandbox), и при завершении сессии песочницу уничтожают. Доступа в приватные сети у неё по умолчанию нет, а весь исходящий трафик идёт через обязательный прокси. Токены авторизации коннекторов внутрь не попадают. Там живут только сессионные токены со сроком жизни в пределах часов. Подробности этого разделения Anthropic описывает в обзоре архитектуры Cowork.
Отсюда следует неочевидная вещь. Сессия в браузере или на телефоне читает и пишет локальные файлы только пока на компьютере открыто десктопное приложение Claude. Закрыли ноутбук, а задача продолжает крутиться в облаке, но до ваших папок она в этот момент не дотягивается.
Локальная сессия и виртуальная машина
В десктопном варианте агентный цикл выполняется прямо на устройстве. Код при этом запускается в отдельной виртуальной машине. На macOS её поднимает Virtualization.framework, на Windows Hyper-V. Гипервизор отрезает её от операционной системы. Внутри своя фильтрация сетевого трафика, ограничение системных вызовов и изоляция пользователей на уровне сессии.
Администраторы управляют этим контуром не через настройки организации, а через MDM-систему (Mobile Device Management), то есть через корпоративное управление устройствами. Ключ isLocalDevMcpEnabled выключает локальные MCP-серверы, ключ isDesktopExtensionEnabled блокирует расширения десктопа. Для корпоративного внедрения это важная деталь, потому что политика едет на устройство, а не в аккаунт.
Как Cowork доводит задачу до результата
Цикл работы выглядит одинаково в обоих контурах. Агент разбирает формулировку, строит план и выполняет шаги через инструменты. Сложную работу он дробит на подзадачи с параллельными потоками, а потом собирает итоговый файл. Именно координация подзадач даёт выигрыш по времени на объёмной рутине вроде разбора сотни писем.
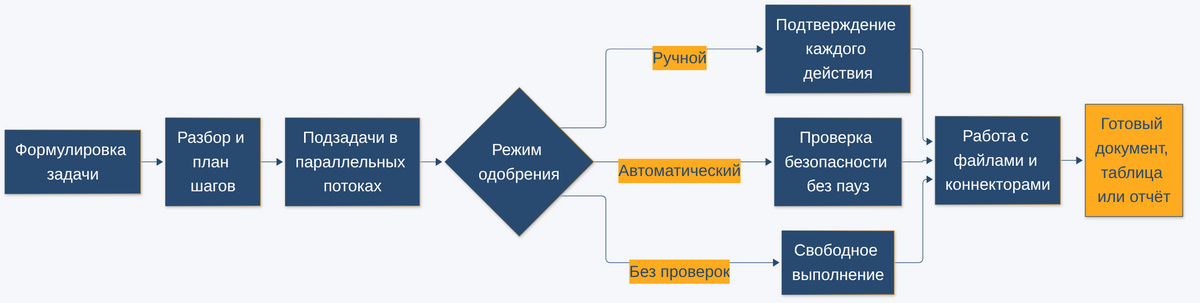
Ключевая настройка здесь это режим одобрения действий, и он определяет, насколько длинный поводок у агента.
- Ручное одобрение. Claude спрашивает разрешение перед каждым действием. Медленно, зато ни одна запись в файл не проходит мимо глаз.
- Автоматическое одобрение. Действия проходят автоматическую проверку безопасности, пауз нет. Рабочий режим для повседневных задач с неконфиденциальными данными.
- Без проверок. Агент работает свободно. Годится только там, где вы полностью доверяете и задаче, и источникам данных.
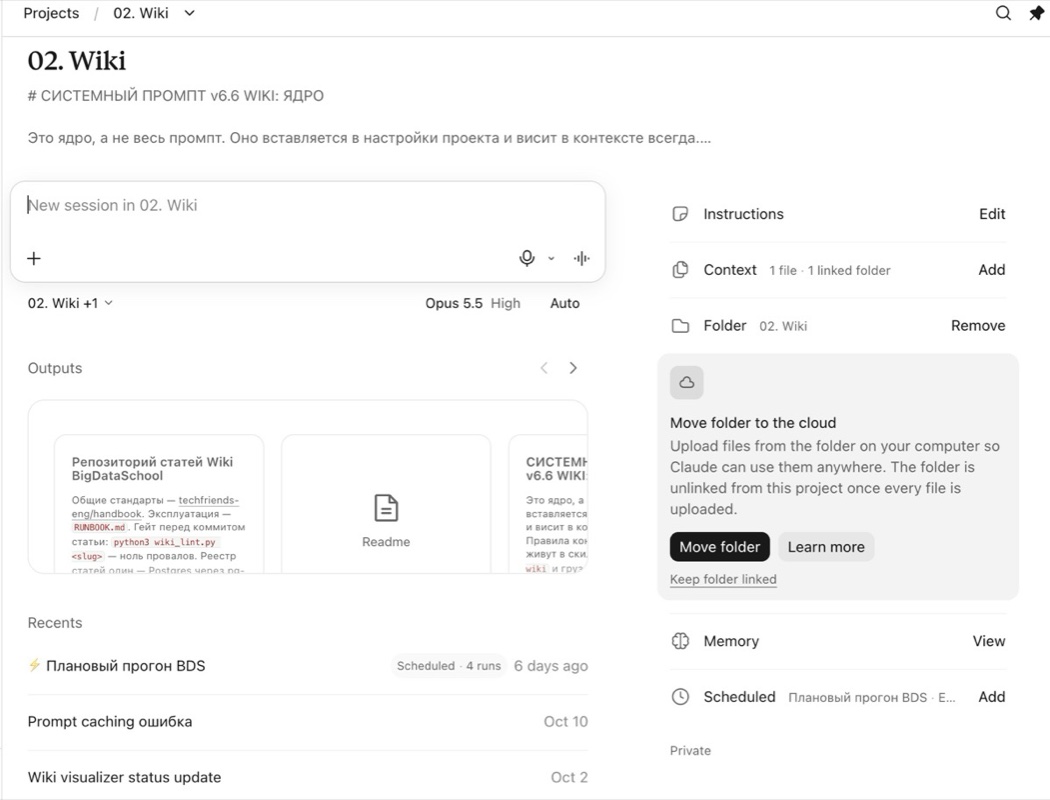
Отдельная возможность это инструкции папки (folder instructions). Claude читает их при старте сессии и умеет дописывать сам, так что накопленные правила по проекту не приходится повторять в каждом запросе.
ИИ-агенты для оптимизации бизнес-процессов
Код курса
AGENT
Ближайшая дата курса
14 декабря, 2026
Продолжительность
24 ак.часов
Стоимость обучения
66 000
Чем расширяется Cowork
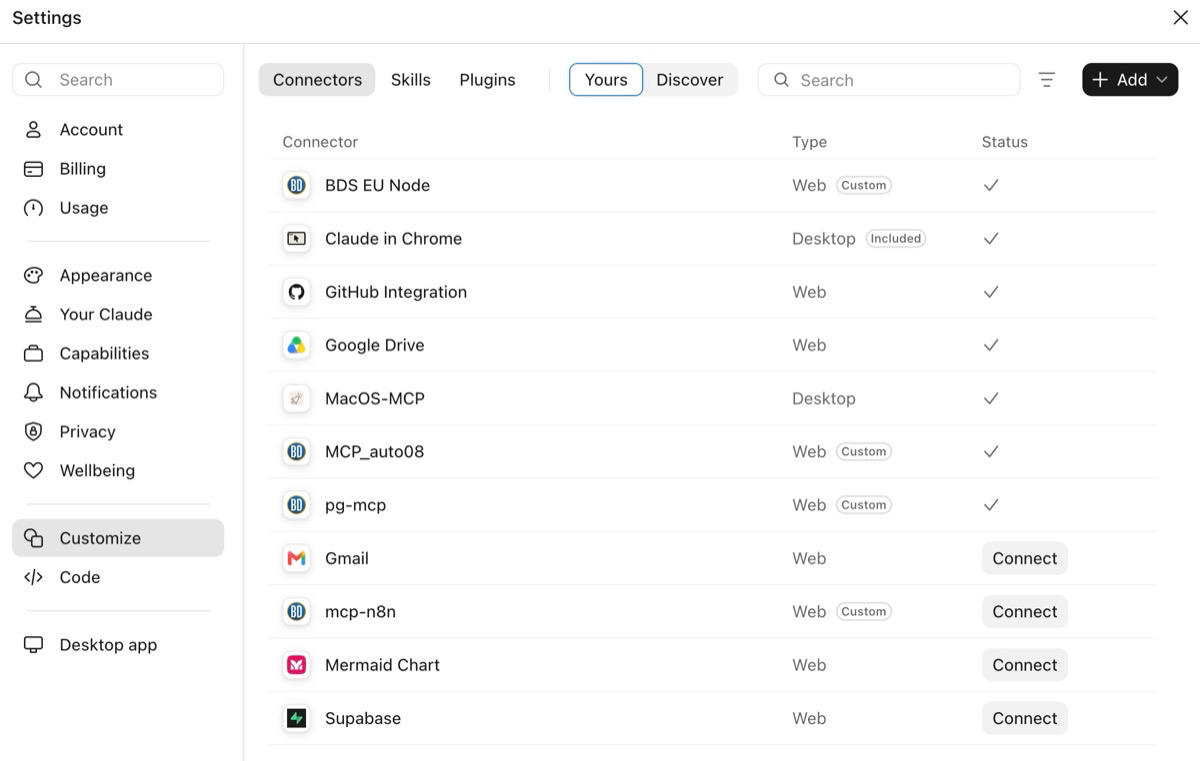
Cowork использует общий для продуктов Claude набор расширений. Коннекторы (connectors) подключают внешние системы по протоколу MCP (Model Context Protocol), скиллы (skills) дают многократно используемые процедуры, плагины (plugins) собирают скиллы, коннекторы и подагентов в один пакет для команды. Управление всем этим живёт в разделе Customize, а набор загружается на старте сессии. Каталог ~/.claude от консольного Claude Code при этом не читается, и скилл оттуда придётся добавить отдельно.
Скилл это каталог с файлом SKILL.md, у которого обязательная YAML-шапка из двух полей. Загружается он ступенчато. Сначала в контекст попадают только имя и описание, примерно сотня токенов на скилл. Полный текст подтягивается лишь при совпадении задачи с описанием, а скрипты и справочные файлы читаются по мере надобности.
# пример по образцу документации Claude, раздел Creating custom skills; в настоящем SKILL.md этой строки нет, шапка --- идёт первой
---
name: brand-guidelines
description: Apply Acme Corp brand guidelines to presentations and documents, including official colors, fonts, and logo usage.
---

# Brand Guidelines

Применяй эти правила при сборке презентаций и документов.

## Brand colors
- Primary: #FF6B35
- Secondary: #004E89
Ограничения у формата жёсткие и о них лучше знать заранее. Имя скилла это строчные латинские буквы, цифры и дефисы, максимум 64 символа, и оно обязано совпадать с именем каталога. Описание в claude.ai обрезано двумястами символами, хотя спецификация Agent Skills допускает 1024. Сам SKILL.md держат в пределах 500 строк, всё объёмное выносят в подкаталоги scripts, references и assets.
Разработка и внедрение ML-решений
Код курса
MLOPS
Ближайшая дата курса
25 января, 2027
Продолжительность
24 ак.часов
Стоимость обучения
66 000
Наблюдаемость Cowork через OpenTelemetry
Для дата-инженера самая интересная часть Cowork это телеметрия, потому что агент в организации без наблюдаемости неуправляем. Начиная с версии десктопного приложения 1.1.4173 среда экспортирует события по протоколу логов OpenTelemetry на коллектор, адрес которого администратор задаёт в настройках. Экспортёр работает внутри виртуальной машины сессии и подчиняется её правилам исходящего трафика, но хост коллектора добавляется в список разрешённых автоматически.
Один запрос пользователя порождает несколько обращений к модели и вызовов инструментов. Все они связаны атрибутом prompt.id и собираются по нему в одну картину.
| Событие | Когда пишется | Что полезного внутри |
|---|---|---|
| user_prompt | пользователь отправил запрос | длина запроса, сам текст при включённом захвате содержимого |
| assistant_ |
модель ответила текстом | модель, идентификатор запроса, ответ с обрезкой по 60 КБ |
| tool_result | инструмент отработал | имя инструмента, успех, длительность, размер результата, источник решения о доступе |
| api_request | каждое обращение к модели | токены на вход и выход, чтение и запись кэша, оценка стоимости |
| api_error | обращение к модели упало | код ответа, номер попытки, текст ошибки |
По умолчанию наружу уходят только метаданные. Тексты запросов, ответы модели и аргументы инструментов включаются отдельной настройкой захвата содержимого, и это осознанное решение о приватности, а не забытая галочка. Ниже форма события о вызове инструмента, собранная по описанию полей в документации.
# форма события, собранная по описанию полей в документации Cowork, раздел Monitoring
{
  "event.name": "tool_result",
  "session.id": "...",
  "prompt.id": "0f5b...",       // связывает все события одного запроса
  "tool_name": "Read",
  "success": "true",
  "duration_ms": 128,
  "decision_type": "accept",
  "decision_source": "user_temporary",
  "tool_result_size_bytes": 4096
}
Формат событийный, а не трассировочный, поэтому складывать их удобно в колоночное хранилище или в систему сбора логов. Стоимость из cost_usd Anthropic честно называет приближением и отправляет за точными цифрами в биллинг.
Границы доверия и подводные камни
Главный риск агентной среды это внедрение инструкций в данные, известное как prompt injection. Для срабатывания нужны два условия одновременно. Агент читает содержимое из недоверенного источника и при этом имеет право на значимые действия. Практический вывод простой. Опасность создаёт не доступ к файлам сам по себе, а сочетание доступа с чтением чужого контента.
Anthropic выстраивает против этого несколько слоёв защиты. Модель обучают распознавать вредоносные инструкции, исполнение изолируют, содержимое проходит через классификаторы. В автоматическом режиме действия дополнительно проверяются, а на удаление файлов нужно отдельное разрешение. Слои не отменяют трёх правил гигиены.
- Не давать доступ к чувствительному. Финансовые документы, учётные данные, личные записи и вкладки браузера с банком или медициной лучше держать за границей доверия.
- Ручное одобрение для рискованных задач. Любая работа с новыми инструментами, чужими аккаунтами и важными файлами идёт с подтверждением каждого шага.
- Управление экраном опаснее остального. Автоматизация кликов не изолирована песочницей, агент действует прямо в интерфейсе без промежуточных проверок.
Ответственность за действия агента остаётся на пользователе, включая опубликованное, изменённые данные и результаты задач по расписанию. Стоит помнить ещё два ограничения. Память из обычных чатов в сессии Cowork не переносится. Живые артефакты (live artifacts), то есть интерактивные страницы с данными из подключённых сервисов, и локальные MCP-серверы работают только через десктоп.
Когда Cowork уместен, а когда нет
Anthropic предлагает разделять три инструмента по типу работы, и на практике это разделение держится.
| Задача | Инструмент | Почему так |
|---|---|---|
| Обсудить идею, набросать черновик | обычный чат Claude | ничего исполнять не нужно, цикл диалога быстрее |
| Править репозиторий, гонять тесты, работать с git | Claude Code | терминал, ветки и полный контроль над командами |
| Разобрать файлы, собрать отчёт, свести данные из сервисов | Claude Cowork | файлы, коннекторы и подзадачи без терминала |
Cowork не заменяет пайплайн. Регулярная загрузка данных и оркестрация остаются за Apache Airflow и обычным кодом. Агент недетерминирован по своей природе, и в критическом пути регламентной обработки ему не место. Зато он хорош там, где работа делалась руками и потому не делалась вовсе. Разбор писем поддержки, сверка выгрузок, отчёт по нескольким источникам, порядок в каталоге проекта. Про соседний по духу инструмент есть разбор в блоге: как установить и настроить Claude Code. Там показан тот же агентный движок, только в консоли. Общий контекст, из чего выросли такие среды, разобран в материале про эволюцию чат-ботов и шаблоны рабочих процессов.
Проектировать и внедрять подобные системы в бизнес-процессы учат на курсе ИИ-агенты для оптимизации бизнес-процессов в нашем лицензированном учебном центре.
Заключение
Claude Cowork это попытка вынести агентную работу из терминала в приложение, которым пользуется не только разработчик. Технически ценного в нём два момента. Первый это честное разделение контуров исполнения, где облачная песочница и локальная виртуальная машина дают разный уровень доступа и разные гарантии. Второй это телеметрия по OpenTelemetry, которая превращает агента из чёрного ящика в наблюдаемый сервис с событиями, стоимостью и решениями о доступе. Ограничения никуда не делись, и главное из них не техническое. Агенту нужны понятные границы доверия, а отвечает за его действия человек.